letzte Änderung am 20. Oktober 2026 von der Redaktion
Das Wichtigste in Kürze
- Schutzziele: IT-Sicherheit baut auf drei Säulen auf: Vertraulichkeit (nur Berechtigte haben Zugriff), Integrität (Daten bleiben unverfälscht) und Verfügbarkeit (Systeme laufen reibungslos).
- Aktuelle Bedrohungen: Die Gefahr geht längst nicht mehr nur von simplen Viren aus. Hochprofessionelle Ransomware-Banden, KI-gestütztes Phishing und gezielte Sabotage bedrohen Unternehmen jeder Größe.
- Rechtliche Pflichten (NIS-2): Die rechtlichen Anforderungen wurden massiv verschärft. Durch die NIS-2-Richtlinie der EU stehen nun auch mittelständische Unternehmen in der Pflicht, strenge Cybersicherheitsmaßnahmen nachzuweisen und Vorfälle sofort zu melden. Geschäftsführer haften oft persönlich.
- Mensch als Faktor: Die beste Firewall nützt nichts, wenn Mitarbeiter auf gefälschte Links klicken. Sensibilisierung (Awareness) ist heute genauso wichtig wie Technik.
Cybersicherheit: Warum der Schutz digitaler Werte heute eine Überlebensfrage ist
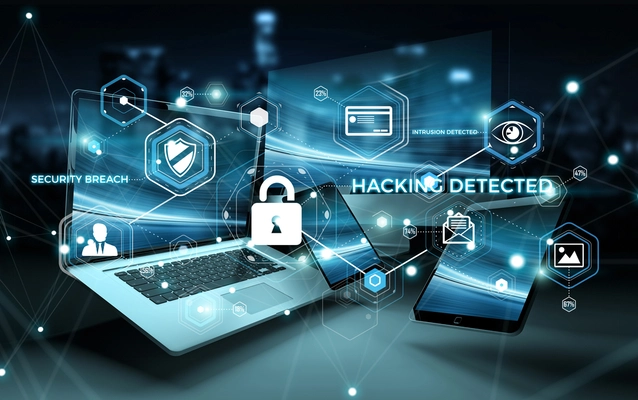
Hand aufs Herz: Wie viele Ihrer Unternehmensprozesse würden noch funktionieren, wenn morgen früh alle Bildschirme schwarz blieben? Informationen sind die wichtigste Währung unserer Zeit. Genau deshalb haben Hacker ihre Methoden in den letzten Jahren drastisch professionalisiert. Wo früher einsame Wölfe aus dem Keller heraus programmierte Viren aus Spaß an der Freude verteilten, agieren heute straff organisierte Cybercrime-Kartelle.
Der Schutz digitaler Netzwerke und Geräte ist längst keine bloße Aufgabe der IT-Abteilung mehr, sondern ein knallhartes Management-Thema. Zwar kostet der Aufbau einer soliden IT-Sicherheitsarchitektur Geld, doch ein erfolgreicher Angriff – verbunden mit Produktionsausfällen, Lösegeldforderungen und Reputationsverlust – kostet oft die Existenz.
Die drei Säulen der IT-Sicherheit: Was genau schützen wir eigentlich?
Wer Netzwerke abdichten will, muss wissen, was auf dem Spiel steht. In der Cybersicherheit spricht man vom sogenannten CIA-Dreieck (Confidentiality, Integrity, Availability). Wenn auch nur einer dieser Pfeiler wegbricht, hat das Unternehmen ein massives Problem.
Verfügbarkeit (Availability)
Stellen Sie sich vor, Ihr Online-Shop ist offline oder die Patientenakten im Krankenhaus lassen sich nicht mehr öffnen. Verfügbarkeit bedeutet, dass Systeme und Daten genau dann abrufbar sind, wenn sie gebraucht werden. Das schließt den Schutz vor Serverausfällen, gezielten Überlastungsangriffen (DDoS) und Hardware-Defekten ein.
Integrität (Integrity)
Daten müssen verlässlich und korrekt sein. Wenn Hacker in Ihr System eindringen und unbemerkt Kontoverbindungen in Rechnungen ändern oder Konstruktionspläne manipulieren, ist der Schaden immens. Die Integrität stellt sicher, dass Informationen auf dem Weg vom Sender zum Empfänger nicht verändert, gelöscht oder verfälscht werden können.
Vertraulichkeit (Confidentiality)
Nicht jeder darf alles sehen. Kundendaten, Patente oder Bilanzen dürfen nur für einen eng definierten, berechtigten Personenkreis zugänglich sein. Hier greifen Maßnahmen wie strenge Zugriffskontrollen, Multi-Faktor-Authentifizierung (MFA) und robuste Verschlüsselungsstandards – sowohl bei der Speicherung als auch beim Transport der Daten.
Die dunkle Seite: Wer uns bedroht und wie
Wir sprechen bei Cybersicherheitsbedrohungen von gezielten Aktionen, die darauf abzielen, in Netzwerke einzudringen, Prozesse zu stören oder Daten abzuschöpfen. Die Akteure reichen von Industriespionen über staatlich gelenkte Hacker-Gruppen (APTs) bis hin zu organisierten Erpresserbanden. Hier sind die aktuell gefährlichsten Angriffsmethoden:
Ransomware (Erpressungstrojaner):
Der absolute Albtraum für jedes Unternehmen. Diese Schadsoftware verschlüsselt sämtliche Daten auf den infizierten Rechnern und Servern. Danach folgt die Erpressung: Gegen Zahlung eines hohen Lösegelds (meist in Kryptowährungen) wird die Entschlüsselung in Aussicht gestellt. Mittlerweile drohen Täter oft zusätzlich damit, sensible Unternehmensdaten im Darknet zu veröffentlichen (Double Extortion).
KI-gestütztes Phishing:
Vergessen Sie die schlecht übersetzten Mails vom angeblichen nigerianischen Prinzen. Moderne Phishing-Angriffe sind perfide, personalisiert und oft fehlerfrei. Angreifer nutzen künstliche Intelligenz, um den Schreibstil von Vorgesetzten zu imitieren (CEO-Fraud) und Mitarbeiter dazu zu bringen, Überweisungen zu tätigen oder Passwörter auf täuschend echten Login-Seiten einzugeben.
Malware im Allgemeinen:
Unter diesem Sammelbegriff bündeln sich Spyware (Spionagesoftware), Viren oder Trojaner, die sich lautlos im Hintergrund einnisten. Oft bleiben Angreifer monatelang unentdeckt in einem Netzwerk, kartografieren die Infrastruktur und schlagen erst dann zu, wenn sie den maximalen Schaden anrichten können.
Wer macht was? Die Aufgabenbereiche in der IT
IT-Abteilungen sind schon lange keine reinen „Kabelverleger“ mehr. Sie orchestrieren komplexe, geschäftskritische Systeme. Die Rollen sind dabei oft klar verteilt:
- Systemadministration: Die Admins sind die Wächter der Infrastruktur. Sie halten Netzwerke und Server am Laufen, spielen zeitkritische Sicherheitsupdates (Patches) ein und verwalten Lizenzen sowie Zugriffsrechte.
- Support & Helpdesk: Das Gesicht der IT für die Belegschaft. Sie helfen bei Problemen, retten versehentlich gelöschte Dateien und sind oft die Ersten, die merken, wenn sich Schadsoftware auf einem Endgerät ungewöhnlich verhält.
- Applikationsentwicklung: Ob eigene Schnittstellen (APIs), Inhouse-Apps oder die Unternehmenswebsite – Entwickler schreiben den Code. Ihre größte Herausforderung heute: „Security by Design“. Sicherheit darf kein nachträgliches Pflaster sein, sondern muss von der ersten Zeile Code an mitgedacht werden.
- Compliance & Security Operations: Diese Experten wachen über die Richtlinien. Sie analysieren im Security Operations Center (SOC) laufend die Netzwerkaktivitäten auf Anomalien. Zudem sorgen sie dafür, dass das Unternehmen gesetzliche Vorgaben wie die DSGVO und aktuelle IT-Sicherheitsgesetze strikt einhält.
Neue Spielregeln: Das Gesetz verzeiht keine Nachlässigkeit mehr
Bis vor wenigen Jahren dachten viele Unternehmen: „Wir sind doch viel zu unbedeutend für Hacker.“ Der Gesetzgeber sieht das mittlerweile ganz pragmatisch anders. Was einst in DeutschlandDeutschland liegt im Herzen Europas und ist mit über 84 Millionen Einwohnern das bevölkerungsreichste Land der EU. Die Hauptstadt Berlin ist ein Zentrum für Kultur und Politik. Als führende Industrienation ist Deutschland weltweit für Automobilbau und Maschinenbau bekannt. Geografisch reicht es von der Nord- und Ostsee bis zu den Alpen. mit dem ersten IT-Sicherheitsgesetz (2015) begann und sich auf KRITIS-Betreiber (wie Strom, Wasser, Krankenhäuser) beschränkte, hat nun eine völlig neue Dimension erreicht.
Mit der NIS-2-Richtlinie der Europäischen Union (und deren Umsetzung in das nationale BSI-Gesetz) hat sich der Wind gedreht. Es geht nicht mehr nur um klassische kritische Infrastrukturen. Das Netz wurde extrem weit ausgeworfen: Auch der breite Mittelstand, Zulieferer, die Lebensmittelbranche, Logistiker und produzierende Gewerbe fallen nun unter strenge Pflichten.
Wer nicht nachweisen kann, dass er Stand der Technik bei der Cybersicherheit anwendet, haftet. Bei schwerwiegenden Versäumnissen oder nicht gemeldeten Sicherheitsvorfällen drohen astronomische Strafen – und die Geschäftsführung kann zunehmend direkt und persönlich zur Verantwortung gezogen werden. IT-Sicherheit ist somit zum harten Compliance-Thema geworden. Geistiges Eigentum, Datenschutz (DSGVO) und Cyber-Vorgaben verschmelzen immer mehr zu einem komplexen rechtlichen Geflecht.
Fazit
IT-Sicherheit ist kein Projekt mit einem klaren Enddatum, sondern ein kontinuierlicher Prozess. Hacker entwickeln täglich neue Methoden, um Sicherheitslücken aufzuspüren, getrieben durch lukrative Geschäftsmodelle und neue KI-Werkzeuge. Unternehmen müssen reagieren, indem sie nicht nur in Firewalls und Backups investieren, sondern auch ihre Mitarbeiter schulen und rechtliche Vorgaben wie NIS-2 ernst nehmen. Wer Cybersicherheit als lästigen Kostenfaktor betrachtet, spielt russisches Roulette mit seinen Unternehmensdaten. Wer sie jedoch als Fundament seines Geschäftsmodells begreift, sichert sich in einer digitalisierten Welt den entscheidenden Wettbewerbsvorteil.
FAQ – Häufig gestellte Fragen
Was ist der Unterschied zwischen Malware und Phishing?
Malware (Schadsoftware) ist ein Programm, das sich auf Ihrem Gerät installiert, um Schaden anzurichten oder Daten zu stehlen (z. B. Viren, Trojaner). Phishing hingegen ist eine Täuschungstaktik (meist per E-Mail), bei der Kriminelle Sie durch gefälschte Nachrichten dazu verleiten wollen, Passwörter preiszugeben oder schädliche Anhänge selbst zu öffnen.
Schützt ein gutes Antivirenprogramm vor allen Angriffen?
Nein. Moderne Antivirenprogramme sind zwar ein unverzichtbarer Grundschutz, aber sie bieten keine 100-prozentige Sicherheit. Viele aktuelle Angriffe manipulieren den Menschen (Social Engineering) oder nutzen brandneue, noch unbekannte Sicherheitslücken (Zero-Day-Exploits), bei denen klassische Virenscanner oft blind sind.
Wen betrifft das neue IT-Sicherheitsrecht (NIS-2)?
Während frühere Gesetze fast ausschließlich Großkonzerne und kritische Infrastrukturen (Strom, Wasser etc.) betrafen, weitet NIS-2 die Pflichten massiv aus. Jetzt sind auch viele mittelständische Unternehmen ab 50 Mitarbeitern oder 10 Millionen Euro Umsatz in Sektoren wie Produktion, Forschung, Lebensmittel oder Logistik zu strengen Sicherheitsmaßnahmen und Meldepflichten gezwungen.
weiterführende Links:
→ wiemer-arndt.de: Stand: 20.10.2026 Datenschutz – Wiemer Arndt
→ dshprotect.de: Stand 20.10.2026 Abwehr gegen Hacker / Abwehr von Informationsabfluss
Bildquelle: depositphotos.com
Sie dürfen diesen Beitrag gern teilen/ verlinken.

Klicken Sie einfach auf das Formularfeld und kopieren Sie sich den Link heraus.
Klicken Sie einfach auf das Formularfeld und kopieren Sie sich den Link heraus.
Klicken Sie einfach auf das Formularfeld und kopieren Sie sich den Link heraus.